







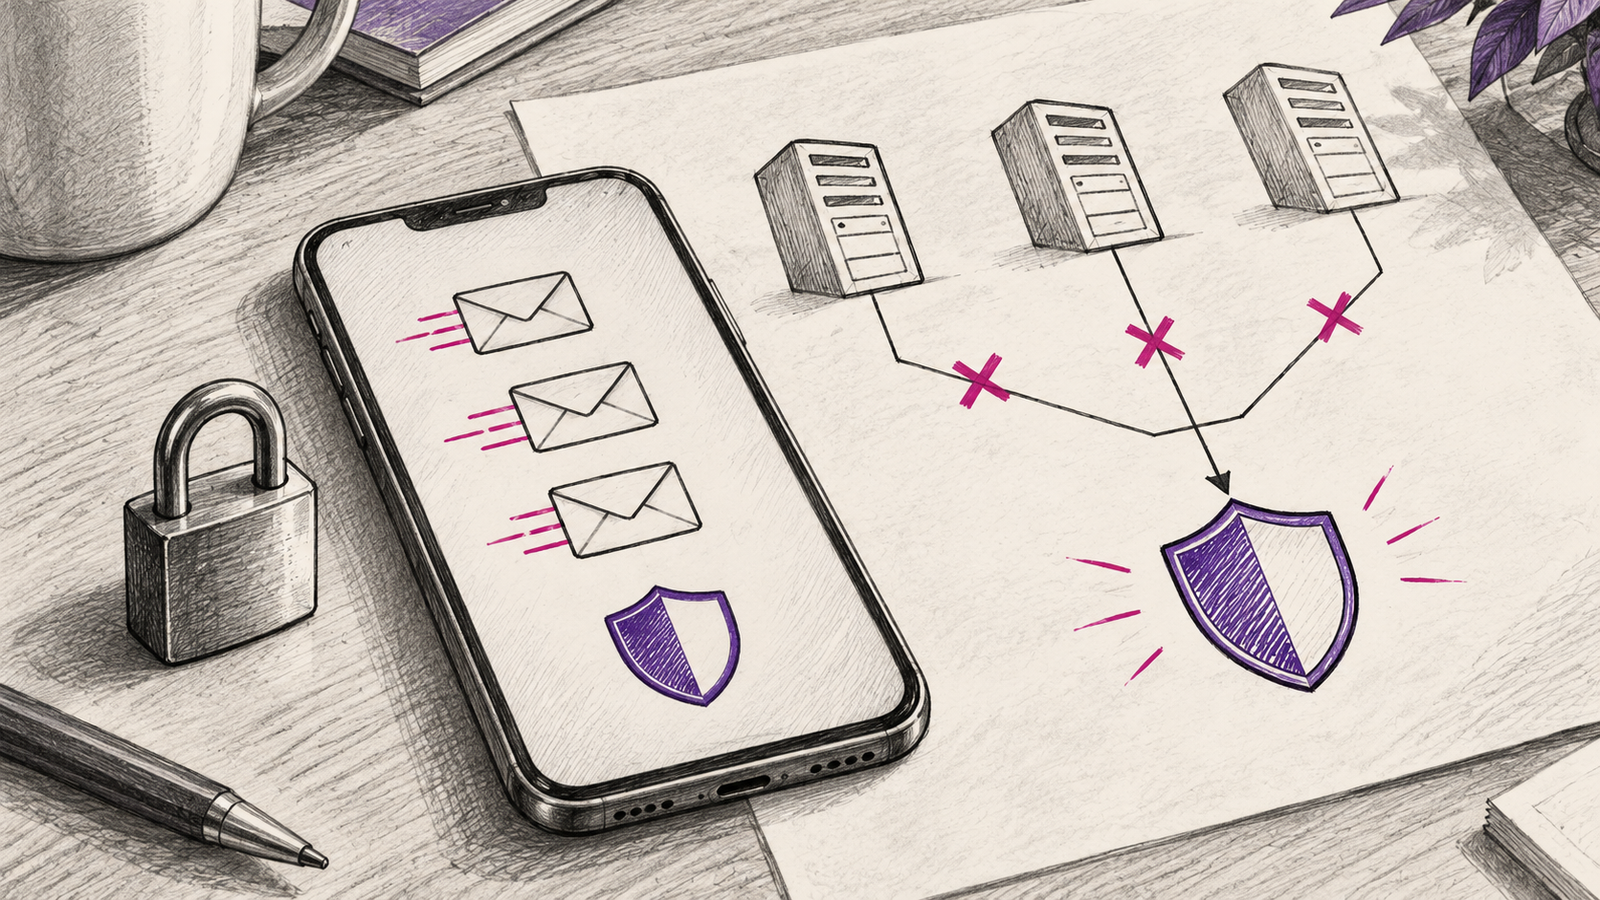
KI-Illustration · Symbolbild
Microsoft und Health-ISAC haben am 14. Oktober einen Eingriff gegen drei zusammenhängende Dienste für Online-Betrug bekannt gegeben. Betroffen sind YAM Store, CoGUI und Iron Man. Die Untersuchung begann nach Hinweisen der japanischen Polizei und führte zu einer international genutzten Infrastruktur für Phishing.
Konten und Vorlagen als fertiges Angebot
Laut Microsoft lieferten die Dienste unter anderem betrügerisch beschaffte Konten sowie vorgefertigte Webseiten und Nachrichten, die bekannte Unternehmen oder Behörden nachahmen. Seit Januar 2026 sollen sie mehr als eine Milliarde schädlicher Nachrichten gegen über 75.000 Organisationen ermöglicht haben. Diese Größenangaben stammen aus der Untersuchung von Microsoft und Partnern.
Auf Grundlage einer US-Gerichtsentscheidung wurden Domains beschlagnahmt und umgeleitet. Microsoft meldet außerdem mehr als 20.000 deaktivierte Konten mit Verbindung zu YAM Store und die Blockierung von über 100.000 für Täuschung und Betrug verwendeten Domains.
Eine nachgeahmte Marke bedeutet dabei nicht, dass die Systeme des betreffenden Unternehmens gehackt wurden. Das Erscheinungsbild kann auch auf fremder Infrastruktur kopiert werden.
Unsere Einordnung: Der Eingriff trifft die Lieferkette
Das Bemerkenswerte ist der Ansatzpunkt. Statt nur einzelne gefälschte Nachrichten zu entfernen, werden Dienste gestört, die viele Kampagnen mit Konten und Vorlagen versorgen. Wenn solche Bausteine ausfallen, müssen ihre Nutzer Ersatz beschaffen oder Abläufe neu aufbauen. Daraus folgt jedoch nicht, dass alle damit verbundenen Betrugsversuche dauerhaft verschwinden.
Für Empfänger bleibt die konkrete Prüfung wichtiger als die Nachricht über einen erfolgreichen Eingriff. Eine angeblich offene Paketgebühr oder Kontosperre lässt sich über die selbst geöffnete offizielle App beziehungsweise Website kontrollieren. Der Link in der unerwarteten Nachricht ist dafür nicht nötig.
Ebenso wenig beweist eine professionell gestaltete Seite ihre Herkunft. Gerade fertige Vorlagen können bekannte Farben und Formulare sehr überzeugend nachbilden. Entscheidend ist, ob der aufgerufene Dienst tatsächlich der erwartete Anbieter ist und ob der Anlass unabhängig nachvollziehbar ist.
Die gemeldeten Sperren sind daher ein konkreter Erfolg gegen Teile der Infrastruktur. Eine allgemeine Entwarnung für E-Mails und SMS lässt sich daraus nicht ableiten.
Quellen und Stand
Recherchiert am 15. Oktober 2026. Ereignis und datierte Hauptquelle: 14. Oktober 2026.